Votre site WordPress est piraté : il redirige vers des pages douteuses, affiche des annonces étrangères, envoie du spam ou vous est inaccessible. Les premières heures décident de tout. Il faut isoler, conserver les preuves, couper tous les accès, prévenir l’hébergeur, puis nettoyer sans improviser. Et il faut comprendre par où le pirate est entré, car dans l’immense majorité des cas, c’est une porte qu’une maintenance régulière aurait fermée.
Nous sommes un studio de design et de digital à Nîmes, et nous voyons le sujet du côté de ceux qui construisent et entretiennent des sites. Ce guide s’adresse au dirigeant de PME qui découvre le problème, pas au développeur : chaque étape est expliquée, avec ses pièges.
En bref
- Ne supprimez rien dans la précipitation : copiez d’abord l’état infecté, car il sert de preuve et d’indice pour trouver la faille.
- Changez tous les accès, pas seulement le mot de passe WordPress : hébergeur, FTP/SFTP, base de données, comptes administrateurs, clés de sécurité.
- Si des données de clients ou de salariés sont exposées, le RGPD impose de documenter l’incident et, selon le risque, de notifier la CNIL sous 72 heures.
- Un site nettoyé sans correction de la faille est repiraté : mises à jour, sauvegardes hors site et surveillance sont ce qui évite le scénario.
Table des matières
- Les signes qui montrent que votre site est piraté
- Les premières heures : la séquence à suivre
- Données personnelles exposées : ce que le RGPD vous impose
- Nettoyer le site sans le repirater
- Vérifier que le site est propre, puis protéger votre référencement
- Ce qu’une maintenance sérieuse aurait évité
- Après l’incident : durcir WordPress
- Notre point de vue
- Reprendre la main avec un site entretenu
- FAQ
- Sources
Les signes qui montrent que votre site est piraté
Un piratage n’est pas toujours spectaculaire. La défiguration, c’est-à-dire la modification par un pirate de l’apparence du site, est la forme la plus visible. Mais beaucoup d’attaques cherchent au contraire à rester discrètes pour exploiter votre site le plus longtemps possible.
Les signaux qui doivent vous alerter :
- une page d’accueil modifiée, ou des visiteurs redirigés vers un autre site, parfois seulement depuis un mobile ou depuis Google ;
- un message du navigateur ou de l’antivirus qui déconseille l’accès à votre site ;
- un compte administrateur que vous ne connaissez pas ;
- des pages en langue étrangère ou des produits que vous ne vendez pas dans les résultats de recherche de votre nom de domaine ;
- des e-mails de spam envoyés depuis votre domaine, un site soudain très lent, des fichiers récents que personne n’a créés ;
- un e-mail qui prétend que votre site est piraté et réclame une rançon.
Ce dernier cas demande un réflexe particulier : le message peut être une arnaque sans aucune compromission réelle. Vérifiez techniquement l’état du site avant de réagir, et ne payez rien.
Les premières heures : la séquence à suivre
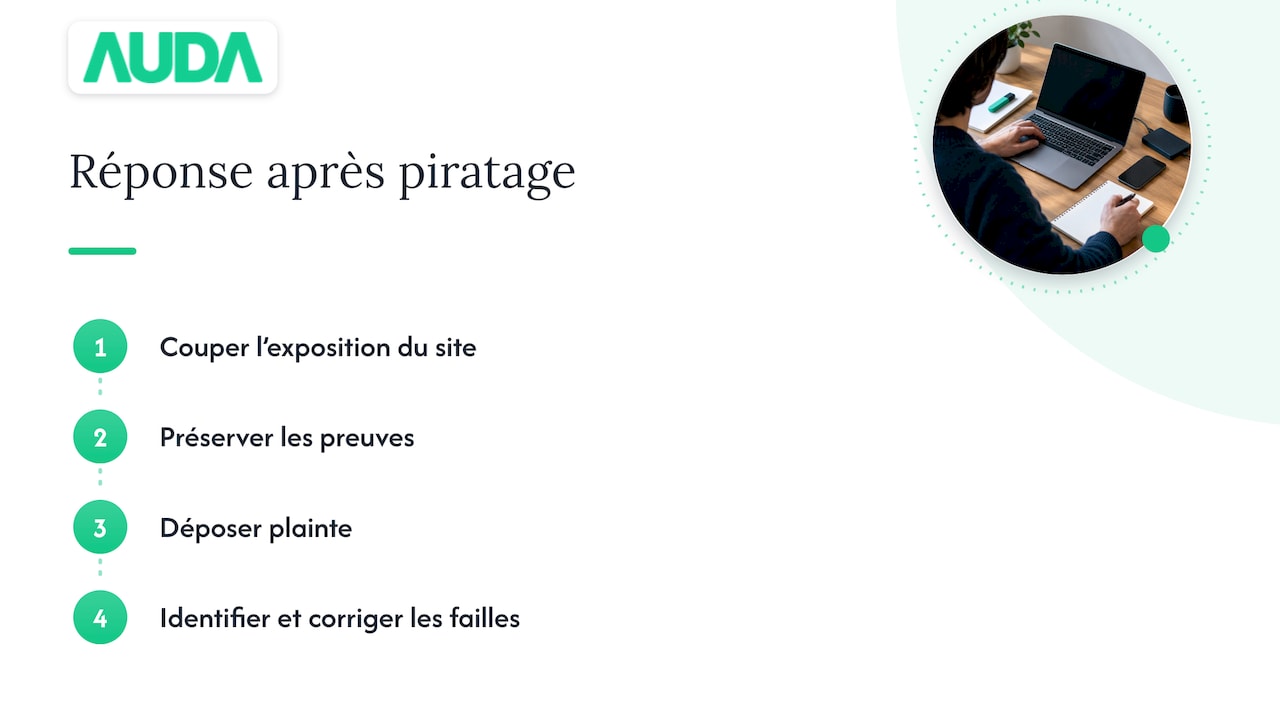
La fiche réflexe de Cybermalveillance.gouv.fr, le dispositif public d’assistance aux victimes, donne le cap : couper l’exposition du site, préserver les preuves, déposer plainte, puis identifier et corriger les failles. Voici comment l’appliquer à un WordPress.
1. Mettre le site hors ligne, sans le détruire
L’objectif est d’empêcher que vos visiteurs soient infectés et que le pirate continue d’utiliser votre serveur. Le piège classique : activer un plugin de « mode maintenance ». Ce plugin tourne dans le WordPress compromis, donc dans l’environnement que le pirate contrôle peut-être. Mieux vaut une page de maintenance statique ou un blocage au niveau du serveur, que votre hébergeur peut mettre en place en quelques minutes si vous le lui demandez.
Contactez donc l’hébergeur dès maintenant. Il peut isoler le site, vous fournir les journaux d’accès (les « logs », qui enregistrent qui a fait quoi sur le serveur) et vous dire si d’autres sites hébergés au même endroit sont touchés.
2. Conserver une copie de l’état infecté
Avant tout nettoyage, sauvegardez l’ensemble des fichiers et exportez la base de données. Rangez cette copie à part, en la nommant clairement « infecté ». Elle ne sera jamais restaurée : elle sert de preuve pour la plainte et l’assurance, et de point de comparaison pour comprendre ce que le pirate a modifié. Cybermalveillance.gouv.fr recommande d’ailleurs de conserver les preuves, journaux compris, et de les tenir à la disposition des enquêteurs.
Supprimer les fichiers suspects « pour faire propre » est l’erreur la plus fréquente. Vous effacez les indices et la porte d’entrée reste ouverte : le site est souvent repiraté dans les jours qui suivent.
3. Changer tous les accès, depuis un appareil sain
Utilisez un ordinateur dont vous êtes sûr, car le pirate a peut-être récupéré vos mots de passe en infectant votre poste. Il faut tout changer, pas seulement la connexion à l’administration WordPress :
- le compte de l’hébergeur et l’adresse e-mail de récupération associée ;
- les accès FTP, SFTP et SSH (les protocoles qui servent à déposer des fichiers sur le serveur) ;
- l’utilisateur de la base de données, dont le mot de passe est écrit dans le fichier
wp-config.php; - tous les comptes WordPress, en supprimant ceux qui sont inconnus ;
- les clés d’API de services tiers (paiement, e-mailing, cartographie).
Changez aussi les « clés et sels » de wp-config.php. Ce sont des chaînes de caractères qui signent les sessions de connexion : les renouveler déconnecte tout le monde, y compris un pirate resté connecté avec un cookie volé. C’est l’étape la plus souvent oubliée, et elle explique bien des récidives.
4. Documenter chaque action
Notez l’heure à laquelle vous avez découvert le problème, ce que vous avez constaté, qui a fait quoi. Faites des captures d’écran. Ce journal sert pour la plainte, pour l’assureur et, si des données personnelles sont concernées, pour votre dossier RGPD. Le délai de 72 heures de la CNIL court à partir du moment où vous avez connaissance de la violation, pas du jour où l’attaque a eu lieu.
5. Déposer plainte et alerter
La plainte se dépose auprès de la police ou de la gendarmerie, avec vos preuves. Si votre entreprise a une assurance cyber, prévenez-la tout de suite : les contrats imposent souvent un délai court pour déclarer le sinistre et déposer plainte, et la plainte conditionne parfois l’indemnisation. Relisez votre contrat pour connaître ce délai exact. Le site de Cybermalveillance.gouv.fr permet aussi d’être orienté vers des prestataires de proximité.
Données personnelles exposées : ce que le RGPD vous impose
Si votre site collecte des données (formulaires de contact, comptes clients, commandes), un piratage peut constituer une « violation de données » au sens du RGPD, le règlement européen sur la protection des données. Le guide du Comité européen de la protection des données pour les PME résume trois principes :
- Documenter toute violation, même celle que vous ne notifiez pas (article 33, paragraphe 5 du RGPD).
- Notifier l’autorité de protection des données, en France la CNIL, dans un délai de 72 heures, sauf si la violation est peu susceptible d’engendrer un risque pour les personnes.
- Informer les personnes concernées sans délai lorsque le risque pour elles est élevé.
Un exemple concret : une boutique WooCommerce dont la base clients (noms, adresses, e-mails) a été copiée présente un risque réel pour ses clients, notamment l’hameçonnage ciblé. La notification s’impose. À l’inverse, un site vitrine défiguré sans aucune base de données de personnes ne l’impose généralement pas, mais l’incident doit tout de même être consigné. En cas de doute, faites-vous conseiller par un juriste ou votre délégué à la protection des données, et consultez notre diagnostic de conformité RGPD en 10 points pour savoir quelles données votre site collecte réellement.
Nettoyer le site sans le repirater
Une fois les accès changés et les preuves sauvegardées, le nettoyage peut commencer. La logique est la même pour tous les WordPress : on ne « cherche pas les virus un par un », on reconstruit sur une base saine.
- Vérifier l’intégrité du cœur. L’outil en ligne de commande de WordPress, WP-CLI, compare vos fichiers aux versions officielles (
wp core verify-checksums) et signale tout fichier modifié ou ajouté. - Remplacer le cœur de WordPress par une copie propre (
wp core download --force). Une simple mise à jour ne réécrit pas les fichiers déjà modifiés si le site est à jour. - Réinstaller les plugins et le thème depuis leurs sources officielles, jamais depuis la copie infectée. Supprimez ceux que vous n’utilisez plus.
- Examiner le dossier
uploads: aucun fichier PHP ne doit s’y trouver. C’est une cachette fréquente pour les portes dérobées, ces fichiers qui permettent au pirate de revenir. - Contrôler la base de données : comptes administrateurs ajoutés, liens ou scripts injectés dans les articles, options modifiées.
- Renouveler les sels de sécurité puis mettre à jour WordPress, les plugins et le thème.
Si vous disposez d’une sauvegarde saine, antérieure à l’infection, la restauration est plus rapide. Encore faut-il savoir à quelle date le site a été compromis : une sauvegarde faite après l’intrusion restaure aussi l’intrus. Sans cette date, la comparaison avec la copie « infecté » devient indispensable.
Vérifier que le site est propre, puis protéger votre référencement
Avant de remettre le site en ligne, relancez les vérifications d’intégrité sur le cœur et sur les extensions, passez un scan côté serveur et testez l’affichage comme le ferait un visiteur arrivant depuis Google. Certaines infections s’affichent différemment pour les robots d’indexation et pour vous : vous ne voyez rien, mais Google si.
Si Google a signalé votre site comme dangereux ou si des pages parasites sont indexées, demandez un réexamen via la Search Console seulement quand tout est nettoyé. Une demande faite avec des fichiers infectés encore présents sera rejetée. Prévoyez ensuite un délai de quelques jours à quelques semaines pour la levée du signalement, puis un retour progressif des positions. Notre guide sur le SEO technique d’un site WordPress détaille ce qui compte pour retrouver sa visibilité.
Ce qu’une maintenance sérieuse aurait évité
Voilà le point que les guides de nettoyage évitent : un piratage WordPress n’est presque jamais un coup de génie. C’est une faille connue, corrigée par l’éditeur depuis des semaines ou des mois, que personne n’a appliquée. Les extensions sont la surface d’attaque principale, et les attaquants automatisent la recherche des sites en retard.
Voici, face à face, ce qui se passe dans les sites non entretenus et ce qu’un suivi régulier change.
| Ce qui arrive | Ce que la maintenance change |
|---|---|
| Un plugin obsolète exploité par un robot | Mises à jour du cœur, des extensions et du thème, testées avant mise en production |
| Un plugin abandonné, jamais supprimé | Audit régulier et retrait des extensions inutiles ou plus maintenues |
| Aucune sauvegarde saine, ou sauvegarde stockée sur le même serveur | Sauvegardes automatiques stockées hors du serveur, avec restauration testée |
| Un ancien prestataire garde un compte administrateur | Revue des comptes et droits, double authentification |
| Une infection découverte des semaines plus tard | Surveillance de l’intégrité des fichiers et de la disponibilité |
| Un site nettoyé puis repiraté | Analyse de la cause avant la remise en ligne |
Chaque ligne est un coût que vous finirez par payer d’une manière ou d’une autre. Un site piraté signifie des jours de vente perdus, du référencement dégradé, parfois un dossier RGPD et la confiance de vos clients entamée. À côté, une maintenance est un budget prévisible.
Chez Auda-Design, la maintenance de site internet est proposée de 80 € à 800 € par mois. L’écart reflète la taille et la criticité du site : le blog d’une petite entreprise et une boutique en ligne qui encaisse chaque jour ne demandent pas le même niveau de suivi. Pour une vue d’ensemble de ce qu’implique la protection d’un site d’entreprise, nous avons aussi détaillé les bases pour sécuriser un site internet professionnel.
Après l’incident : durcir WordPress
Une fois le site propre, profitez de l’occasion pour fermer les portes qui restaient ouvertes :
- Désactiver l’éditeur de fichiers de l’administration (
DISALLOW_FILE_EDIT), pour qu’un compte compromis ne puisse pas modifier le code depuis le tableau de bord. - Forcer l’HTTPS sur l’administration (
FORCE_SSL_ADMIN). - Activer la double authentification sur tous les comptes administrateurs.
- Limiter les tentatives de connexion pour bloquer les attaques par essais répétés.
- Installer un pare-feu applicatif (WAF) ou une extension de sécurité reconnue.
- Réduire les droits : chaque personne a le rôle minimal dont elle a besoin.
- Programmer les mises à jour et la vérification des sauvegardes, pour que ce ne soit plus une affaire de bonne volonté.
Si le site est ancien, bricolé avec dix extensions qui se recouvrent, ou porté par un thème abandonné, le nettoyage ne règle pas le fond du problème. Une refonte sans perte de référencement peut alors être plus rentable que de réparer indéfiniment. La question du choix de technologie, entre WordPress et développement sur mesure, est traitée dans notre comparatif WordPress ou site sur mesure en 2026.
Notre point de vue
Quand une PME nous appelle après un piratage, la question est presque toujours la même : « Comment est-ce possible, on a payé un site professionnel ? » La réponse est rarement une question de talent des pirates. C’est une question d’entretien.
Un site est une machine en service, pas une plaquette imprimée. Le jour de la livraison, il est à jour. Six mois plus tard, sans personne pour le suivre, il porte des failles publiques que des robots cherchent en continu. C’est une bombe à retardement : elle ne prévient pas, et elle explose toujours au pire moment, en pleine campagne ou en plein pic de commandes.
Notre conviction, c’est que l’image, la technique et la visibilité ne se séparent pas. Un site conçu pour convertir, rapide sur mobile et bien référencé perd tout son sens s’il affiche un jour des annonces pour des médicaments en ligne. C’est pourquoi nous travaillons la conception, le développement, l’hébergement et la maintenance avec le même interlocuteur : celui qui a construit le site sait où sont ses points sensibles.
Méfiez-vous des promesses de « sécurité totale » en un clic, des plugins miracles et des experts qui vendent un nettoyage à prix cassé sans jamais chercher la cause. Le bon réflexe est sobre : mises à jour régulières, sauvegardes hors site, accès maîtrisés, et un humain qui regarde.
David
Reprendre la main avec un site entretenu
Si votre site vient d’être piraté ou si vous souhaitez qu’il ne le soit jamais, notre équipe à Nîmes accompagne des PME de toute la France, du Gard à Montpellier et Lyon, sur la création, la refonte et la maintenance de leur site WordPress. Une création de site WordPress démarre à 2 500 € et une refonte à 3 000 € selon le périmètre ; vous pouvez découvrir la création de site WordPress pour voir comment nous le concevons dès le départ pour qu’il reste sain dans la durée.
FAQ
Faut-il payer la rançon si on me menace de publier mes données ?
Non, ne payez pas avant d’avoir vérifié. Beaucoup de messages affirment qu’un site est piraté alors qu’il n’a jamais été compromis. Faites contrôler techniquement le site, conservez le message comme preuve et déposez plainte.
Combien de temps faut-il pour remettre un site WordPress piraté en ligne ?
Ça dépend de la profondeur de l’infection et de la présence d’une sauvegarde saine datée d’avant l’intrusion. Un site avec sauvegarde fiable se restaure plus vite, mais il faut dans tous les cas identifier et fermer la faille. Remettre en ligne trop tôt expose à un nouveau piratage.
Dois-je prévenir mes clients ?
Oui si leurs données personnelles sont touchées et que le risque pour eux est élevé : le RGPD demande de les informer sans délai. Dans les autres cas, vous devez au minimum consigner l’incident dans votre registre. En cas de doute, demandez conseil à un juriste ou à votre délégué à la protection des données.
Un site WordPress est-il moins sûr qu’un autre ?
WordPress est très utilisé, donc très ciblé, et les attaques passent surtout par les extensions et les accès mal gérés. Un WordPress bien configuré, à jour et suivi se protège efficacement. La différence se joue sur l’entretien, pas sur la technologie.
Ma maintenance peut-elle vraiment éviter un piratage ?
Elle réduit fortement le risque, car la plupart des intrusions exploitent des failles déjà corrigées par les éditeurs. Mises à jour, sauvegardes hors site, contrôle des comptes et surveillance ferment les voies d’accès les plus courantes.
Sources
- Défiguration de site Internet, que faire ? Cybermalveillance.gouv.fr
- Violations de données : guide de protection des données pour les PME, EDPB