
Une charte IA est un document interne, court et lisible, qui dit à vos équipes quels outils d’intelligence artificielle elles peuvent utiliser, avec quelles données, et qui répond de quoi. Aucune PME n’a besoin de cinquante pages. Elle a besoin de quelques règles que tout le monde comprend et applique dès lundi matin. Voici comment la construire, ce qu’elle doit contenir et comment la rendre opposable.
Nous le constatons chez les dirigeants que nous accompagnons : l’IA entre dans l’entreprise par la petite porte. Un commercial colle un devis dans un assistant en ligne, une assistante fait relire un contrat, un développeur génère du code sans le relire. Personne n’a rien décidé, et pourtant les données de l’entreprise circulent.
En bref
- Une charte IA fixe les outils autorisés, les données interdites, les vérifications obligatoires et les responsabilités. Pour une PME, deux à trois pages suffisent.
- Elle n’est pas rendue obligatoire par un texte qui la nommerait, mais le droit raisonne en usages et en risques : sans règles écrites, vous ne maîtrisez ni les uns ni les autres.
- Partez de vos usages réels, pas d’un modèle copié-collé : c’est la recommandation de France Num.
- Pour qu’elle puisse fonder une sanction, annexez-la au règlement intérieur, avec les formalités qui vont avec.
- Révisez-la à chaque nouvel outil d’IA adopté, et au moins une fois par an.
Table des matières
- Qu’est-ce qu’une charte IA, et à quoi sert-elle à une PME ?
- Une charte IA est-elle obligatoire en France ?
- Les risques qu’une charte doit encadrer
- Ce que doit contenir une charte IA de PME
- Comment rédiger la charte en cinq étapes
- Faire vivre la charte auprès des équipes
- Quand réviser la charte ?
- Notre point de vue : une charte sans architecture est un mirage
- Passer de la charte à la mise en œuvre
- Erreurs fréquentes à éviter
- FAQ
- Sources
Qu’est-ce qu’une charte IA, et à quoi sert-elle à une PME ?
Pour France Num, une charte informatique peut encadrer les usages de l’IA en précisant les outils autorisés, les données transmissibles, la vérification des résultats, la transparence et les responsabilités. Pour une PME, elle sert à clarifier les pratiques et à limiter les risques, notamment sur la sécurité et les données.
Concrètement, elle remplit trois fonctions :
- Protéger : empêcher que des données confidentielles ou personnelles partent dans un outil grand public.
- Aligner : donner la même réponse à la question « puis-je utiliser l’IA pour ça ? » à tous les salariés, du stagiaire au directeur.
- Prouver : montrer à un client, un assureur ou un auditeur que vous avez pensé le sujet avant qu’il ne devienne un incident.
Une charte n’est pas un frein à l’innovation. C’est le garde-fou qui permet d’avancer vite sans finir dans le décor.
Une charte IA est-elle obligatoire en France ?
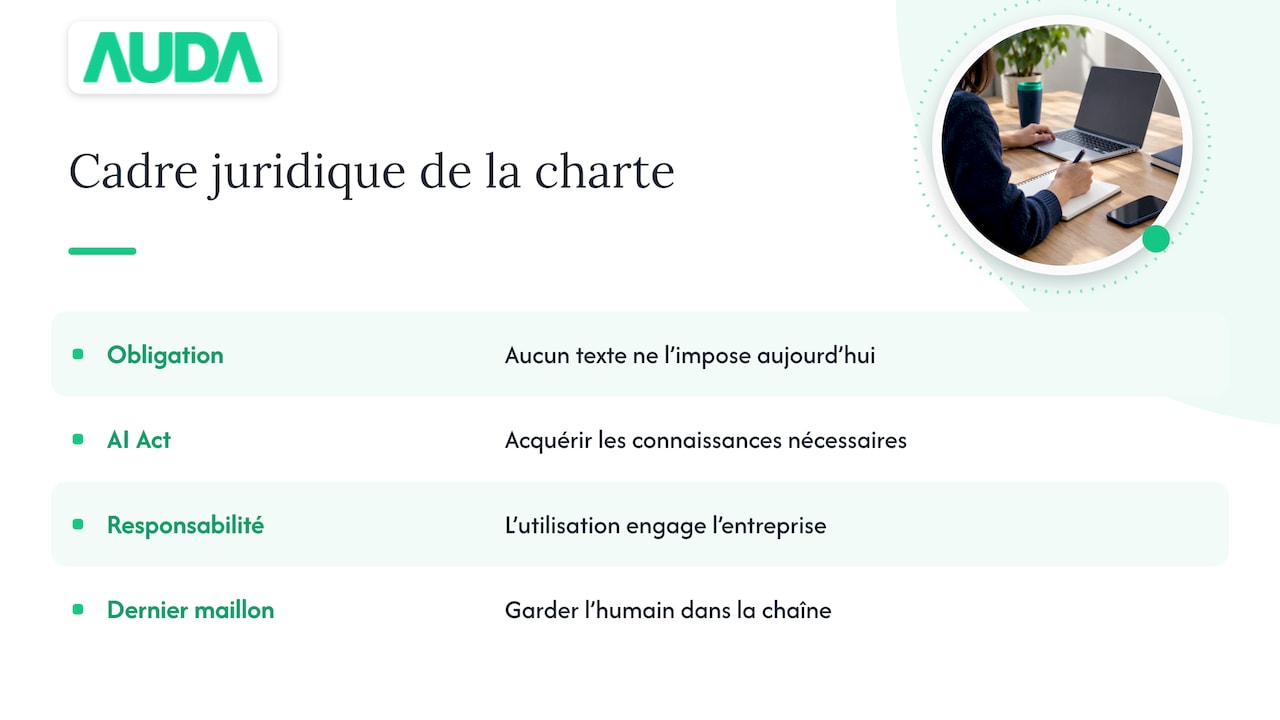
À notre connaissance, aucun texte n’impose aujourd’hui à une entreprise française d’adopter un document intitulé « charte IA ». Mais s’arrêter là serait une erreur de lecture. Le droit ne raisonne pas en documents : il raisonne en usages et en risques. Une charte ne garantit pas à elle seule la conformité, et l’absence de charte ne vous protège de rien.
Le règlement européen sur l’IA (l’AI Act) le montre bien : il indique que les acteurs de la chaîne de valeur de l’IA devraient acquérir les connaissances nécessaires pour prendre des décisions éclairées et favoriser le respect du règlement. Former et cadrer les équipes, c’est exactement ce que fait une bonne charte.
À cela s’ajoute la responsabilité. La CCI France rappelle que l’utilisation de l’IA engage la responsabilité de l’entreprise et recommande de conserver l’humain comme dernier maillon de la chaîne. Quand un agent ou un assistant se trompe, c’est votre nom qui figure sur le devis, pas celui de l’éditeur de l’outil. Nous avons creusé ce point dans notre article sur la responsabilité quand l’algorithme fait une erreur.
Les risques qu’une charte doit encadrer
Une charte efficace s’écrit contre des risques précis. Voici ceux que les organismes publics mettent en avant, et la règle qui leur répond.
| Risque | Ce que disent les sources | Règle à prévoir |
|---|---|---|
| Fuite de données | La CNIL indique que saisir des données confidentielles, personnelles ou stratégiques dans un outil d’IA en ligne grand public expose à des risques de fuite | Liste de données interdites, liste d’outils autorisés |
| Contenus faux ou biaisés | Les modèles de langage peuvent produire des contenus erronés, truqués, sexistes ou racistes, selon la même fiche de la CNIL | Relecture humaine obligatoire avant tout usage externe |
| Décision déléguée à la machine | La CNIL rappelle que l’IA générative ne remplace ni la réflexion ni l’intervention humaine | La décision finale reste humaine, nommément attribuée |
| Usage caché | France Num cite la transparence parmi les points à encadrer | Cas où l’usage de l’IA doit être signalé (client, collègue) |
| Outils non maîtrisés | Chacun s’inscrit à son propre outil gratuit | Catalogue d’outils validés, procédure de demande |
Notre voix de studio technique pèse ici : le risque le plus sous-estimé n’est pas le plus spectaculaire. C’est la dette technique et documentaire qui s’accumule quand chacun bricole sa propre chaîne d’outils. Vous la découvrez le jour où la personne qui avait tout construit quitte l’entreprise.
Ce que doit contenir une charte IA de PME
Les modèles qui circulent sont souvent trop longs. France Num recommande de définir quelques règles essentielles et concrètes. Voici les rubriques qui, selon nous, tiennent sur deux ou trois pages.
1. Objet et champ d’application
À qui s’applique la charte (salariés, intérimaires, prestataires qui travaillent avec vos données) et quels outils elle couvre : assistants conversationnels, générateurs d’images, traduction automatique, fonctions IA intégrées à vos logiciels.
2. Les outils autorisés
Une liste nominative, tenue à jour, avec l’usage permis pour chacun. Un outil absent de la liste n’est pas interdit à jamais : il passe par une demande de validation à une personne identifiée. Un conseil relayé par Orange Pro va dans le même sens : privilégier les logiciels d’IA intégrés aux systèmes de gestion de l’entreprise pour mieux maîtriser les flux d’informations.
3. Les données : ce qui entre, ce qui n’entre jamais
C’est le cœur de la charte. Une grille simple en trois niveaux fonctionne bien :
- Vert : informations publiques ou déjà publiées (texte de votre site, plaquette commerciale).
- Orange : informations internes non sensibles, utilisables uniquement dans les outils validés.
- Rouge : données personnelles de clients ou de salariés, secrets de fabrication, contrats, données financières, code source propriétaire. Jamais dans un outil grand public.
La CNIL déconseille précisément d’introduire dans les outils grand public des données confidentielles, personnelles ou stratégiques. Cette ligne rouge doit figurer en toutes lettres.
4. La vérification des résultats
Écrivez qui relit quoi. Un texte destiné à un client, un chiffre repris dans un devis, un extrait de code mis en production : chaque sortie de l’IA passe par un humain compétent sur le sujet. La charte précise le niveau de contrôle selon l’enjeu : une idée de titre interne ne demande pas la même relecture qu’une clause contractuelle.
5. Transparence et propriété intellectuelle
Indiquez dans quels cas l’usage de l’IA doit être signalé : livrable client, candidature, contenu publié. Prévoyez aussi une consigne sur les contenus générés (images, textes, code) : vérifier qu’ils ne reprennent pas une œuvre identifiable et que les conditions de l’outil autorisent un usage commercial. Pour les contenus web, la question du référencement se pose aussi : voyez ce que Google pense des contenus créés par IA.
6. Responsabilités et signalement
Nommez un référent IA, même à temps partiel dans une PME de vingt personnes. Précisez la procédure à suivre en cas d’incident (donnée collée par erreur, résultat douteux envoyé à un client) : à qui le dire, dans quel délai, sans crainte de reproche pour celui qui signale de bonne foi.
7. Formation et révision
La charte renvoie à une sensibilisation et fixe sa propre date de révision. Un document qui ne dit pas quand il sera relu est déjà périmé.
Comment rédiger la charte en cinq étapes
France Num recommande de partir des usages, outils, données et risques réels de la PME. Voici la méthode que nous conseillons.
- Cartographier les usages existants. Demandez à chaque équipe, sans jugement, ce qu’elle utilise déjà. Vous découvrirez des outils que vous ne soupçonniez pas. La CNIL cite par exemple, côté PME, la rédaction d’une offre d’emploi, la gestion des commandes et des stocks ou la traduction de vidéos de promotion ou de formation.
- Classer les données. Appliquez la grille vert, orange, rouge à vos propres fichiers : quels sont vos dossiers rouges ?
- Choisir les outils. Retenez un nombre réduit d’outils, vérifiez leurs conditions d’utilisation des données, et rédigez la liste.
- Écrire en langage clair. France Num insiste : une charte utile est compréhensible et adaptée à l’activité, aux outils et aux usages réels. Bannissez le jargon juridique inutile, privilégiez des exemples de votre métier.
- Relier à des objectifs. La CCI France recommande de lier les règles à des objectifs mesurables (temps, productivité, qualité, retour sur investissement) pour vérifier que l’outil apporte réellement de la valeur. Une règle qui ne sert à rien, on la supprime.
Si vous hésitez sur les cas d’usage à prioriser avant d’écrire, notre éclairage sur l’intérêt réel de l’IA pour une PME vous évitera de réglementer des usages qui n’existent pas.
Faire vivre la charte auprès des équipes
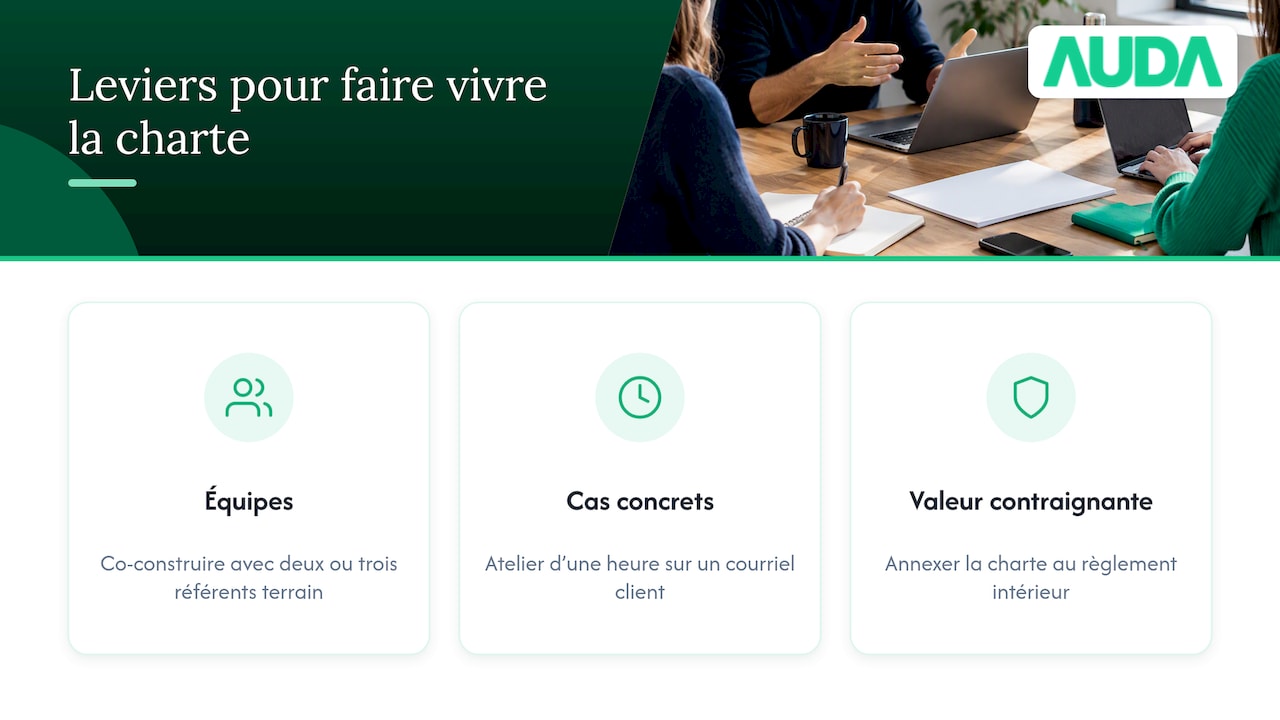
La charte ne vaut rien si elle dort dans un dossier partagé. Trois leviers font la différence.
Associer les collaborateurs. France Num recommande d’impliquer les équipes, d’expliquer les règles et de prévoir une sensibilisation. Une charte imposée sans explication est contournée. Une charte co-construite avec deux ou trois référents de terrain est défendue par eux.
Travailler sur des cas concrets. Un atelier d’une heure où l’on demande « avez-vous le droit de coller ce courriel client dans l’assistant ? » vaut plus qu’une présentation de vingt diapositives. Ces ateliers permettent de repérer les situations ambiguës et de clarifier les passages flous, comme le décrit un guide de déploiement qui propose de cadrer, expliquer, tester sur un périmètre borné puis réviser.
Lui donner une valeur contraignante. Pour que la charte puisse servir de base à une sanction, elle doit être intégrée ou annexée au règlement intérieur. France Num indique que la CNIL encourage cette annexion pour lui donner une force contraignante. Cela suppose de respecter les formalités du règlement intérieur, dont l’information et la consultation du CSE si vous en avez un. Faites valider la rédaction par votre avocat ou votre conseil en droit social : c’est le bon interlocuteur pour cette étape précise.
Quand réviser la charte ?
La règle de France Num est claire : mettre à jour régulièrement, notamment quand de nouveaux logiciels, services en ligne ou outils d’IA sont adoptés. Retenez trois déclencheurs :
- Un nouvel outil entre dans l’entreprise, ou un outil existant ajoute une fonction d’IA.
- Un incident ou un presque-incident révèle une règle floue.
- Le calendrier : une relecture annuelle, fixée dans la charte elle-même, qui intègre l’évolution de la réglementation européenne et du RGPD.
Un détail pratique : tenez, à côté de la charte, un petit registre des outils d’IA utilisés, de leur finalité et des données qu’ils traitent. La charte parle à vos équipes, le registre se montre à l’extérieur (client, assureur). Les deux se complètent.
Notre point de vue : une charte sans architecture est un mirage
Nous voyons passer beaucoup de chartes IA téléchargées en dix minutes, signées en cinq, oubliées en une semaine. C’est un mirage rassurant : le dirigeant coche une case, et les données continuent de partir dans des outils que personne n’a audités.
Pour nous, la charte est la partie visible d’un ensemble. En dessous, il y a l’architecture : quels outils, connectés à quoi, hébergés où, avec quels accès. Une règle « ne pas coller de données clients » est vite contournée si l’entreprise n’offre aucune alternative sérieuse. C’est pourquoi nous travaillons simultanément sur la stratégie, la technique et la visibilité : la règle écrite et l’outil déployé doivent dire la même chose.
Méfiez-vous aussi des faux prophètes de l’IA, ceux qui vendent de l’agentique sans parler de RGPD ni de dette technique. Un prestataire sérieux commence par vos usages, vos données et vos risques, et sait vous dire ce qu’il ne faut pas automatiser. Nous avons détaillé ces pièges dans notre article sur les faux experts de l’IA.
Notre conviction : une charte courte, adossée à des outils choisis et correctement intégrés, protège davantage qu’un document de quarante pages. L’IA est un scalpel de précision. Mal tenu, il coupe la mauvaise chose.
David
Passer de la charte à la mise en œuvre
Une fois les règles posées, il faut les traduire dans vos outils : un chatbot interne qui reste dans votre périmètre de données, des automatisations documentées, un site qui n’expose pas plus qu’il ne doit. C’est le rôle de notre accompagnement en intelligence artificielle pour les entreprises, que nous intégrons à vos processus métier avec la même exigence que pour un site ou une identité de marque. Si le sujet vous parle, deux lectures complémentaires : déployer un chatbot interne sans créer de dette technique et automatiser un processus d’entreprise avec l’IA.
Erreurs fréquentes à éviter
- Copier un modèle sans l’adapter. Une charte de grand groupe plaquée sur une PME de quinze personnes sera ignorée.
- Tout interdire. Les salariés utiliseront l’IA quand même, en cachette, sur leur téléphone personnel. Mieux vaut un cadre qui autorise clairement.
- Oublier le référent. Sans nom au bas de la page, personne ne répond aux questions.
- Ne jamais former. La CCI France recommande de former les collaborateurs et de définir une politique interne sur les données introduites dans les outils.
- Confondre charte et conformité. La charte est un outil. La conformité se joue dans les pratiques, les contrats et les outils réellement utilisés.
FAQ
Une charte IA est-elle obligatoire pour une TPE ou une PME ?
À notre connaissance, aucun texte ne la rend obligatoire sous ce nom. En revanche, l’usage de l’IA engage la responsabilité de l’entreprise, et la CNIL comme la CCI recommandent de formaliser des règles internes. Pour une PME, c’est une protection pratique plus qu’une formalité.
Combien de pages doit faire une charte IA ?
Deux à trois pages suffisent pour une PME. Visez les règles essentielles : outils autorisés, données interdites, relecture humaine, transparence, responsabilités, signalement. Ce qui ne tient pas sur trois pages ne sera pas lu.
La charte peut-elle justifier une sanction disciplinaire ?
Seulement si elle est intégrée ou annexée au règlement intérieur, avec les formalités requises, dont la consultation du CSE le cas échéant. Sans cela, elle reste un document de bonnes pratiques. Faites relire la procédure par un avocat en droit social.
Qui doit rédiger la charte ?
Le dirigeant ou un référent désigné pilote, avec quelques collaborateurs de terrain et, selon vos besoins, un conseil juridique et un prestataire technique. L’essentiel est que les règles reflètent les usages réels de vos équipes.
À quelle fréquence la mettre à jour ?
À chaque adoption d’un nouvel outil d’IA ou de nouveau service en ligne, comme le recommande France Num, et au moins une fois par an. Inscrivez la date de prochaine révision dans la charte elle-même.
Sources
- France Num : charte informatique, un outil pour encadrer les usages
- CNIL et France Num : fiche IA 4, quelles précautions prendre
- CNIL : utiliser l’IA générative dans les TPE et PME
- CCI France : comment utiliser l’intelligence artificielle en entreprise
- Règlement européen sur l’intelligence artificielle (EUR-Lex)
- Orange Pro : encadrer l’usage de l’IA dans les petites entreprises
- Guide pour déployer une charte IA en entreprise