Probablement pas à 100 %, et c’est le cas de la majorité des sites de PME que nous auditons. Un site est conforme au RGPD quand vous savez dire quelles données il collecte, pourquoi, où elles vont, combien de temps elles restent, et quand vous pouvez le prouver. Un bandeau cookies posé en haut de page ne suffit pas, et aucun outil en ligne ne vous délivrera de « certificat ». Voici comment faire le tour de votre site en une heure, sans jargon, et repérer ce qui doit être corrigé en priorité.
TL;DR
- La conformité n’est pas un label : c’est la capacité à documenter et à justifier ce que fait votre site, aujourd’hui et après chaque mise à jour.
- Les 4 zones à vérifier : information (mentions légales, politique de confidentialité), cookies et traceurs, formulaires, sécurité technique.
- Le piège n°1 : Google Analytics, Google Fonts, vidéos YouTube ou pixels publicitaires chargés avant tout consentement.
- Un testeur automatique détecte des symptômes visibles. Il ne voit ni votre registre des traitements, ni vos sous-traitants, ni vos bases de données.
- Un site conforme au lancement peut cesser de l’être après un simple ajout de plugin : prévoyez un contrôle régulier.
Table des matières
- Pourquoi votre site est concerné, même s’il est petit
- Le diagnostic en 10 points
- Les pièges classiques qui passent sous le radar
- Les outils de test gratuits : ce qu’ils voient, et ce qu’ils ratent
- Notre point de vue : la conformité est une dette technique comme une autre
- Votre plan d’action en 5 étapes
- Quand faire appel à un studio comme le nôtre
- FAQ
- Sources
Pourquoi votre site est concerné, même s’il est petit
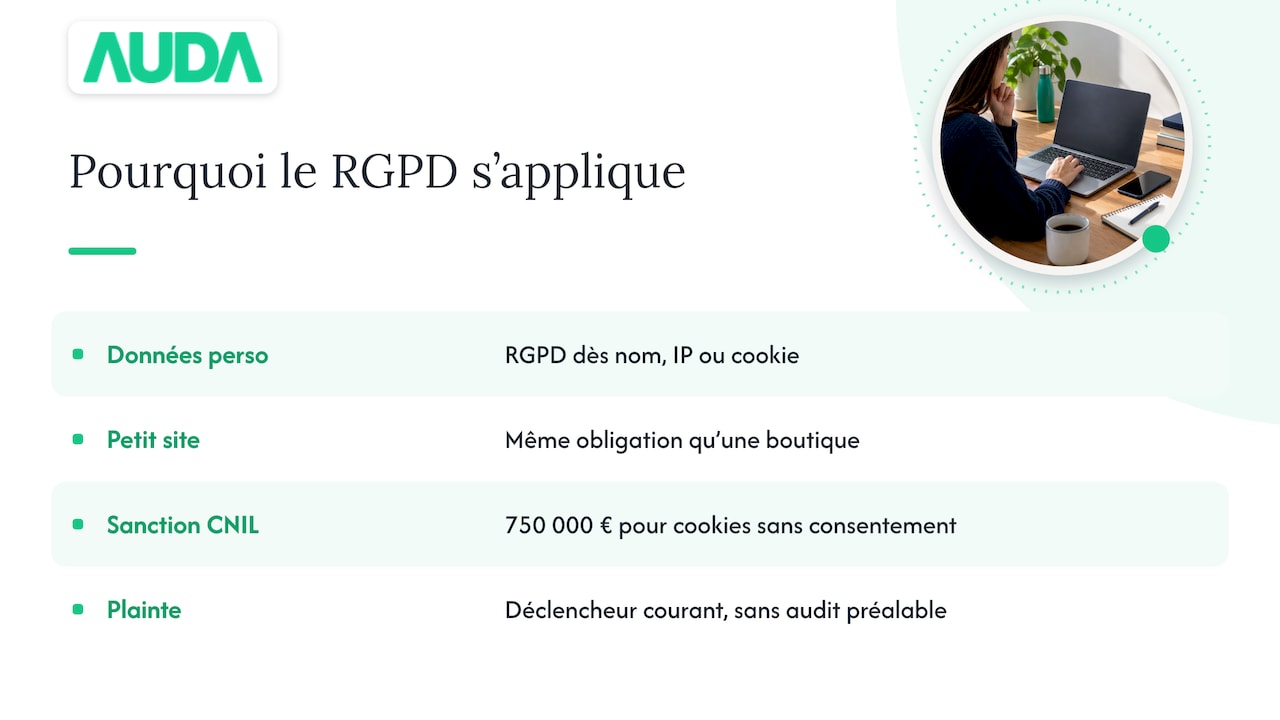
Le RGPD s’applique dès que vous traitez des données personnelles : un nom et un e-mail dans un formulaire de contact, une adresse IP dans des journaux serveur, un identifiant de cookie. Un site vitrine de plombier à Nîmes est donc concerné au même titre qu’une boutique en ligne. La seule différence tient au volume et au niveau de risque.
Le contrôle n’est pas théorique. Le 20 novembre 2025, la CNIL a sanctionné la société éditrice de vanityfair.fr d’une amende de 750 000 euros pour des cookies déposés sans consentement, à la suite d’une plainte. Vous n’êtes pas Condé Nast, et les sanctions sont proportionnées. Mais la plainte d’un visiteur, d’un concurrent ou d’une association reste le déclencheur le plus courant : elle n’exige aucun audit préalable de leur part, seulement un navigateur et les outils de développement.
Le diagnostic en 10 points
Prenez votre site, ouvrez-le en navigation privée, et suivez cette liste. Chaque point correspond à un risque réel, pas à une case décorative.
1. Les mentions légales sont présentes et complètes
Identité de l’éditeur, coordonnées, hébergeur, directeur de la publication. C’est une obligation distincte du RGPD, mais elle fait partie de la même page de confiance. À titre d’exemple de structure, voyez nos propres mentions légales.
2. Une politique de confidentialité lisible, accessible depuis chaque page
Elle doit dire quelles données vous collectez, pour quelle finalité, sur quelle base légale, pour combien de temps, qui les reçoit, et comment exercer ses droits (accès, rectification, effacement). Si votre texte est un copier-coller générique qui mentionne des outils que vous n’utilisez pas, c’est un signal d’alerte. Pour une illustration de page rédigée pour un site réel, voici la politique de confidentialité d’un site que nous avons réalisé.
3. Aucun cookie non essentiel avant le clic
C’est le test le plus rapide. Ouvrez votre site en navigation privée, ne cliquez sur rien, puis ouvrez les outils de développement de votre navigateur (onglets Réseau et Application). Si des cookies ou des requêtes vers des domaines publicitaires ou de mesure d’audience apparaissent déjà, le consentement n’est pas respecté. Pour la CNIL, les internautes doivent consentir préalablement au dépôt de certains cookies.
4. Refuser est aussi simple qu’accepter
Un bouton « Accepter » en gros et un lien « Paramétrer » grisé en petit, c’est exactement ce qui est reproché aux sites. La CNIL indique dans sa foire aux questions sur les cookies qu’il doit être aussi facile de refuser que d’accepter. Testez : combien de clics pour refuser ? Autant que pour accepter ?
5. Pas de « cookie wall » ni de consentement par défilement
Si le visiteur refuse, il doit pouvoir naviguer normalement. Les lignes directrices 5/2020 de l’EDPB sur le consentement écartent l’idée que continuer à faire défiler la page vaudrait acceptation. Un consentement doit être un geste clair.
6. Les formulaires disent pourquoi ils collectent
Chaque formulaire (contact, devis, newsletter) doit préciser la finalité, la base légale et la durée de conservation. Côté durées, la CNIL indique qu’une donnée de prospect peut en général être conservée jusqu’à 3 ans après le dernier contact. Ne demandez pas non plus plus que nécessaire : un numéro de téléphone obligatoire pour recevoir une brochure est difficile à justifier.
7. HTTPS partout, et un socle technique tenu à jour
Le chiffrement TLS sur toutes les pages qui traitent des données personnelles est un minimum. La CNIL, dans son guide pour sécuriser les sites web, évoque aussi les cookies sécurisés (attributs HttpOnly et Secure), la maintenance des logiciels serveur et le recours à des scans de vulnérabilités. Sur WordPress, cela signifie surtout mises à jour du cœur, du thème et des extensions. Nous détaillons ce sujet dans notre article sur la sécurisation d’un site internet professionnel.
8. Vos sous-traitants et outils tiers sont identifiés
CRM, outil d’e-mailing, hébergeur, agence qui a la main sur l’administration : chacun reçoit ou peut voir des données. Si votre site transmet des données à des partenaires, c’est à vous de vous assurer qu’ils respectent eux-mêmes le RGPD, et la CNIL précise que les destinataires doivent être listés et accessibles au moment du recueil du consentement. Un contrat de sous-traitance doit encadrer la relation, comme le rappelle le guide du sous-traitant de la CNIL.
9. Un registre des traitements à jour
C’est le document que presque aucun dirigeant de PME ne sait produire, et c’est celui qu’on vous demandera en premier. La CNIL insiste sur la responsabilisation (accountability) : l’important n’est pas de « déclarer » quelque chose, mais de pouvoir démontrer votre conformité. La CNIL propose une page « RGPD : les premières étapes » qui commence précisément par la constitution de ce registre.
10. Une procédure en cas de fuite de données
En cas de violation, le délai de 72 heures pour notifier la CNIL court dès que vous en avez connaissance, pas quand votre enquête est terminée. Tout incident, même mineur, doit être consigné. Le guide sous-traitant de la CNIL détaille ces obligations. Sans personne désignée et sans procédure écrite, vous perdrez ces 72 heures à chercher qui appelle qui.
Les pièges classiques qui passent sous le radar
Trois situations reviennent presque à chaque audit.
| Ce que vous pensez | Ce qui se passe réellement |
|---|---|
| « Mon bandeau cookies est installé, donc je suis couvert » | Les scripts se chargent avant le clic ou ignorent le refus : le bandeau n’est qu’une façade |
| « Ce n’est que pour les statistiques » | Une mesure d’audience n’est exemptée de consentement que sous conditions précises, que la CNIL détaille dans sa FAQ |
| « Mon prestataire s’en occupe » | Le responsable de traitement, c’est vous : vous répondez de ce que fait votre site |
| « J’ai fait mon site conforme en 2022 » | Une extension ajoutée, un pixel marketing, une vidéo intégrée, et l’état de conformité a changé |
Le cas le plus insidieux reste l’intégration tierce : Google Analytics, polices Google Fonts chargées depuis les serveurs de Google, vidéos YouTube intégrées, widgets de réseaux sociaux. Dès qu’un élément dépose un traceur qui n’est pas strictement nécessaire au service demandé, il faut le consentement avant le dépôt. Pour les vidéos, il existe des modes d’intégration sans dépôt de traceur tant que l’utilisateur n’a pas cliqué sur lecture, à vérifier au cas par cas. Pour les polices, hébergez-les sur votre propre serveur : c’est simple et ça accélère aussi le site.
Les outils de test gratuits : ce qu’ils voient, et ce qu’ils ratent
Les testeurs en ligne analysent la partie visible : présence d’une politique de confidentialité, d’un bandeau, de cookies déposés, d’un certificat HTTPS. C’est un bon premier filtre. Utilisez-en un pour repérer les évidences, puis recoupez avec votre propre test en navigation privée.
Mais gardez en tête leurs limites :
- ils ne savent pas si votre politique de confidentialité correspond à ce que fait réellement le site ;
- ils ne voient pas votre registre, vos contrats de sous-traitance ni vos durées de conservation en base ;
- ils ne regardent pas ce qui est stocké côté serveur : journaux jamais purgés, e-mails de formulaires conservés indéfiniment, sauvegardes oubliées ;
- beaucoup sont adossés à un éditeur de solutions de gestion du consentement, qui a un intérêt commercial à ce que vous échouiez au test.
Un score de « 92 % » ne veut rien dire juridiquement. La conformité est binaire sur chaque point : soit vous pouvez le justifier, soit non.
Notre point de vue : la conformité est une dette technique comme une autre
Nous construisons des sites pour des PME depuis 2008, et nous voyons toujours le même schéma. Le dirigeant se concentre sur le juridique (un texte à rédiger, un bandeau à acheter), alors que le risque réel est technique : où partent les données, qui y accède, combien de temps elles restent.
Un site conforme au lancement ne l’est pas éternellement. Une mise à jour de plugin, un pixel ajouté par l’équipe marketing, un script d’agence tierce, et vous voilà avec un site qui dépose des traceurs dans votre dos. C’est une bombe à retardement discrète : rien ne se voit jusqu’au jour de la plainte ou du contrôle.
Notre conviction, c’est que le RGPD se règle à la conception, pas en rustine. Concrètement, cela veut dire :
- limiter les outils tiers à ceux dont vous avez vraiment besoin, car chaque script ajouté est une ligne de plus dans votre registre ;
- héberger en local ce qui peut l’être (polices, bibliothèques) ;
- choisir des solutions de mesure d’audience adaptées plutôt que de tout bloquer ou de tout laisser passer ;
- documenter ce qui a été fait, pour que le dirigeant puisse répondre à un contrôle sans dépendre de la mémoire de son prestataire ;
- prévoir la maintenance, parce que la conformité est de l’hygiène continue, pas un tampon.
Méfiez-vous aussi des promesses du type « site 100 % conforme RGPD, garanti ». Personne ne peut garantir cela : la conformité dépend de ce que vous faites des données après la mise en ligne. Un prestataire sérieux vous dit ce que le site fait, ce qu’il ne fait pas, et ce qui reste de votre ressort.
— David
Votre plan d’action en 5 étapes
- Inventoriez : listez chaque formulaire, chaque outil tiers, chaque cookie. Un tableur suffit pour commencer.
- Testez en navigation privée sans cliquer sur le bandeau, puis en refusant, puis en acceptant. Notez les différences.
- Corrigez les évidences : scripts chargés avant consentement, bouton de refus absent, mentions de formulaire manquantes.
- Documentez : registre des traitements, politique de confidentialité alignée sur la réalité, procédure de violation de données.
- Planifiez la revue : au minimum à chaque ajout d’outil, de plugin ou de formulaire, et une fois par an en routine.
Pour les traitements à risque élevé (surveillance, données sensibles, profilage à grande échelle), une analyse d’impact (AIPD) devient obligatoire. Pour un site vitrine ou une boutique classique, ce n’est en général pas le cas : la CNIL rappelle que l’AIPD n’est pas systématique. Si vous avez un doute, notamment sur des données de santé ou des mineurs, rapprochez-vous de votre délégué à la protection des données ou d’un juriste spécialisé en droit du numérique.
Quand faire appel à un studio comme le nôtre
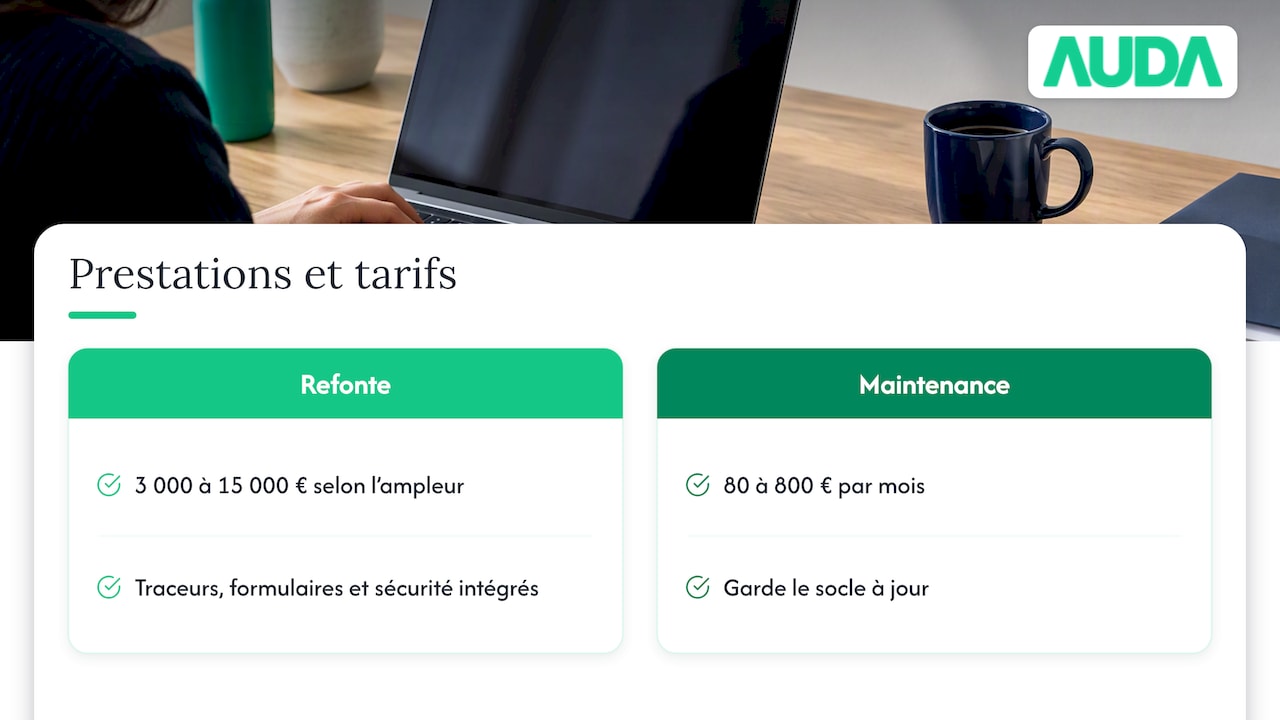
Si l’audit révèle des scripts à retirer, des formulaires à reprendre ou une architecture trop fragile, mieux vaut traiter le problème à la racine. Une refonte de site internet est facturée de 3 000 à 15 000 € selon l’ampleur, et nous y intégrons gestion des traceurs, formulaires propres et sécurité technique dès la conception. Pour un site existant sain, notre maintenance de site internet (de 80 à 800 € par mois) garde le socle à jour, ce qui évite que la conformité se dégrade avec les versions. Notre hébergement infogéré et sécurisé complète le dispositif. Pour en parler, contactez-nous via notre site.
FAQ
Comment savoir si mon site respecte le RGPD ?
Faites le test en 10 points ci-dessus : navigation privée, cookies avant tout clic, bouton de refus, formulaires, politique de confidentialité, HTTPS, sous-traitants, registre. Si vous ne pouvez pas justifier un point, c’est qu’il est à traiter. Un testeur automatique peut aider, mais il ne remplace pas ce travail.
Qui est soumis au RGPD ?
Toute organisation qui traite des données personnelles de personnes situées dans l’Union européenne, quelle que soit sa taille : entreprise, association, indépendant. Un site vitrine avec un simple formulaire de contact est concerné.
Un bandeau cookies suffit-il pour être conforme ?
Non. Le bandeau n’est qu’un outil de recueil du consentement. Il doit être réellement branché sur les scripts (aucun traceur non essentiel avant le clic), proposer un refus aussi simple que l’acceptation, et s’accompagner d’une politique de confidentialité exacte, d’un registre et de mesures de sécurité.
Dois-je déclarer mon site à la CNIL ?
Non, la déclaration préalable a disparu avec le RGPD pour la plupart des traitements. Ce qui compte, c’est de tenir un registre à jour qui prouve votre conformité en cas de contrôle. Pour les traitements à risque élevé, une analyse d’impact peut être exigée.
Que faire en cas de fuite de données sur mon site ?
Documentez l’incident immédiatement et évaluez le risque pour les personnes. Si la violation présente un risque, la CNIL doit être notifiée dans les 72 heures suivant la prise de connaissance. Contactez votre prestataire technique et, si besoin, un juriste spécialisé.
Sources
- CNIL : cookies et traceurs, comment mettre mon site web en conformité
- CNIL : questions-réponses sur les cookies et autres traceurs
- CNIL : sanction de l’éditeur de vanityfair.fr
- CNIL : sécuriser les sites web
- CNIL : la prospection vers les particuliers et la transmission de données à des partenaires
- CNIL : développer en conformité avec le RGPD
- CNIL : RGPD, les premières étapes
- CNIL : guide du sous-traitant
- CNIL : guide du sous-traitant (version alternative)
- EDPB : lignes directrices 5/2020 sur le consentement